Часть 1. Собеседование стоимостью $620 миллионов
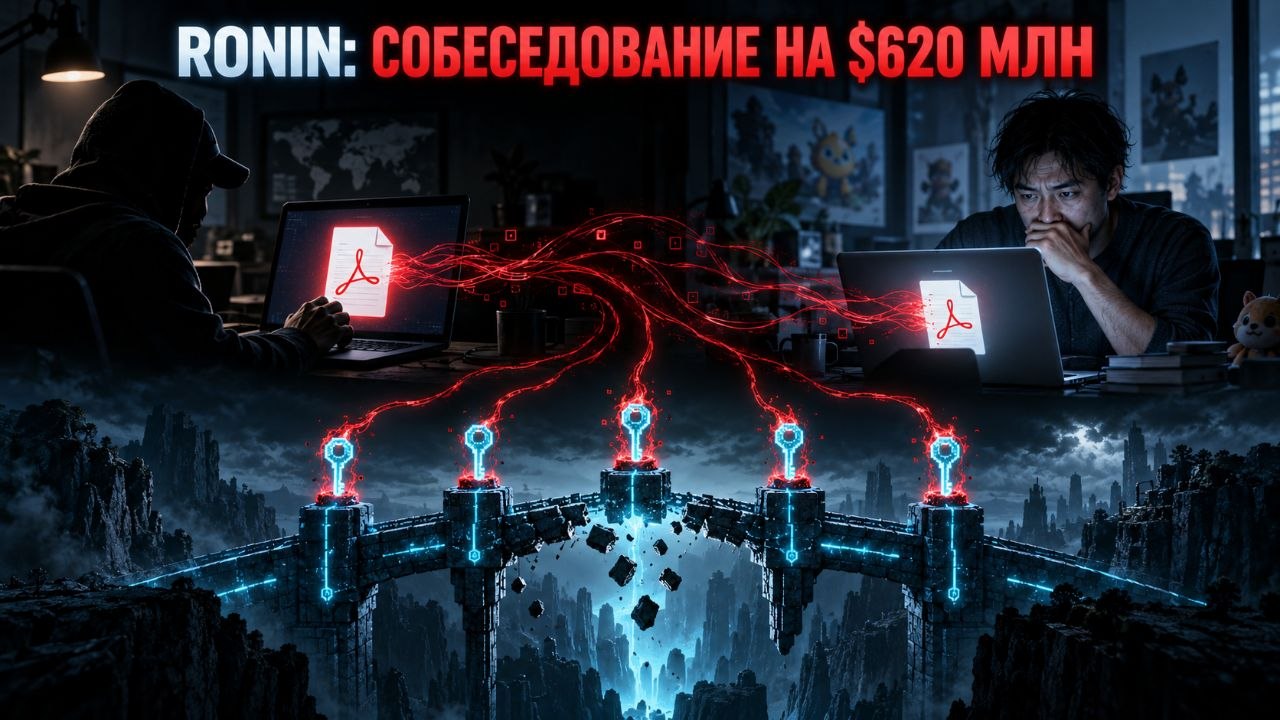
Весной 2022 года одному из старших инженеров Sky Mavis — создателя Axie Infinity и сети Ronin — предложили новую работу.
Всё выглядело убедительно: переписка в LinkedIn, несколько собеседований и щедрая зарплата. Затем «работодатель» прислал финальное предложение в PDF-файле.
Инженер открыл документ — и ловушка захлопнулась.
По данным журналистского расследования, внутри находилась вредоносная программа. Хакеры проникли в инфраструктуру компании и получили доступ к четырём ключам валидаторов Ronin.
Но для вывода денег требовалось пять подписей из девяти.
Пятый ключ злоумышленники получили через старое разрешение Axie DAO, которое временно открыли ещё в 2021 году — и забыли отозвать.
23 марта хакеры провели две транзакции и вывели: 173 600 ETH, 25,5 млн USDC — всего около $620 млн.
Самое невероятное: кражу никто не замечал шесть дней. Тревогу подняли лишь после того, как один из пользователей не смог вывести 5 000 ETH.
Кто мог подготовить настолько сложную операцию — и куда исчезли украденные миллионы?
Часть 2. След привёл в Северную Корею
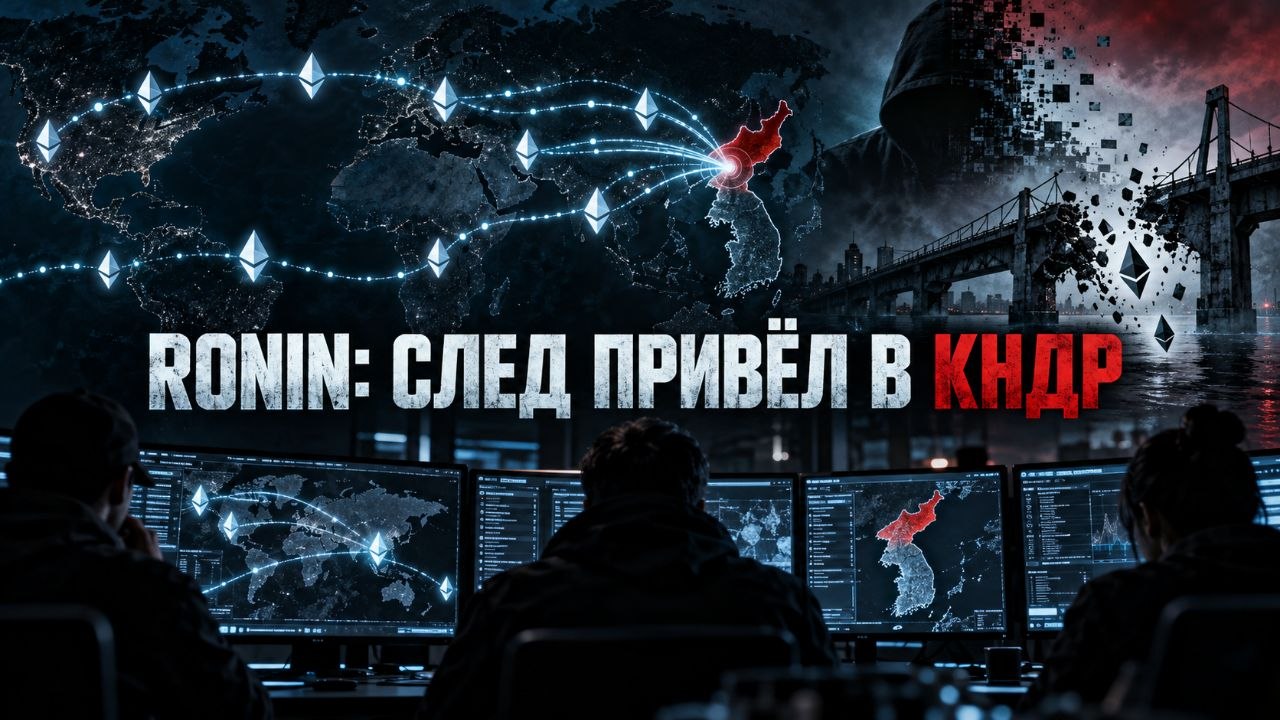
После взлома Ronin украденные монеты начали перемещаться между десятками адресов. Часть средств прошла через криптомиксеры: преступники дробили суммы и запутывали следы.
Но блокчейн помнит каждую транзакцию.
14 апреля 2022 года ФБР официально заявило: за кражей стоят Lazarus Group и APT38 — хакерские формирования, связанные с властями КНДР.
Получилась почти идеальная операция: фальшивый рекрутер вошёл в доверие к инженеру; заражённый файл открыл доступ к системе; четыре ключа были скомпрометированы; забытое разрешение принесло пятую подпись; мост Ronin одобрил вывод $620 млн.
Вернуть удалось лишь небольшую часть добычи. В 2023 году норвежские власти изъяли около $5,8 млн, связанных со взломом. Sky Mavis тем временем привлекла $150 млн и направила деньги вместе с собственными средствами на компенсации пользователям.
Главный урок этой истории: хакерам не пришлось ломать сам блокчейн. Они взломали человека, а затем воспользовались системой, в которой слишком многое зависело от нескольких ключей.
Самым слабым звеном снова оказался не код. Им оказался один PDF-файл.
Материал носит информационно-развлекательный характер и не является финансовой рекомендацией.