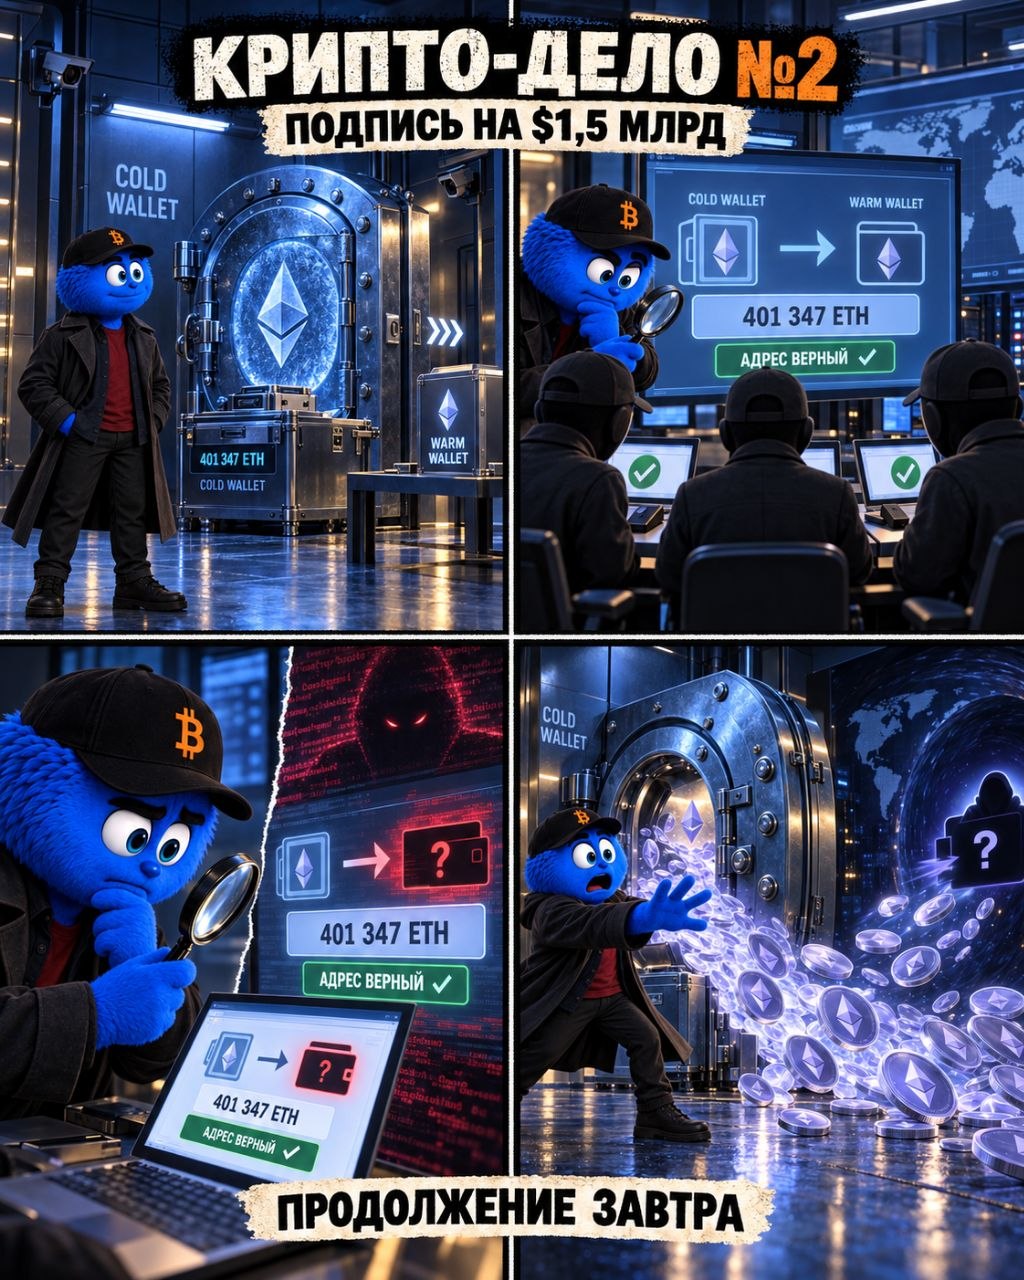
21 февраля 2025 года сотрудники Bybit готовили обычный перевод Ethereum из холодного кошелька в тёплый — для ежедневных операций биржи.
Кошелёк был защищён мультиподписью: одной кнопки генерального директора было недостаточно. Для проведения операции требовалось подтверждение сразу нескольких уполномоченных сотрудников.
На экране всё выглядело правильно: знакомый адрес, нужный кошелёк и обычный перевод. Трое подписантов проверили информацию и подтвердили транзакцию аппаратными устройствами.
Но после последней подписи деньги отправились совсем не туда.
Злоумышленник получил контроль над кошельком, и около 401 347 ETH стоимостью приблизительно $1,5 млрд начали уходить на неизвестные адреса.
Сид-фразу никто не сообщал. Приватные ключи никто добровольно не передавал. Тогда что именно подписали сотрудники Bybit?
Экран солгал
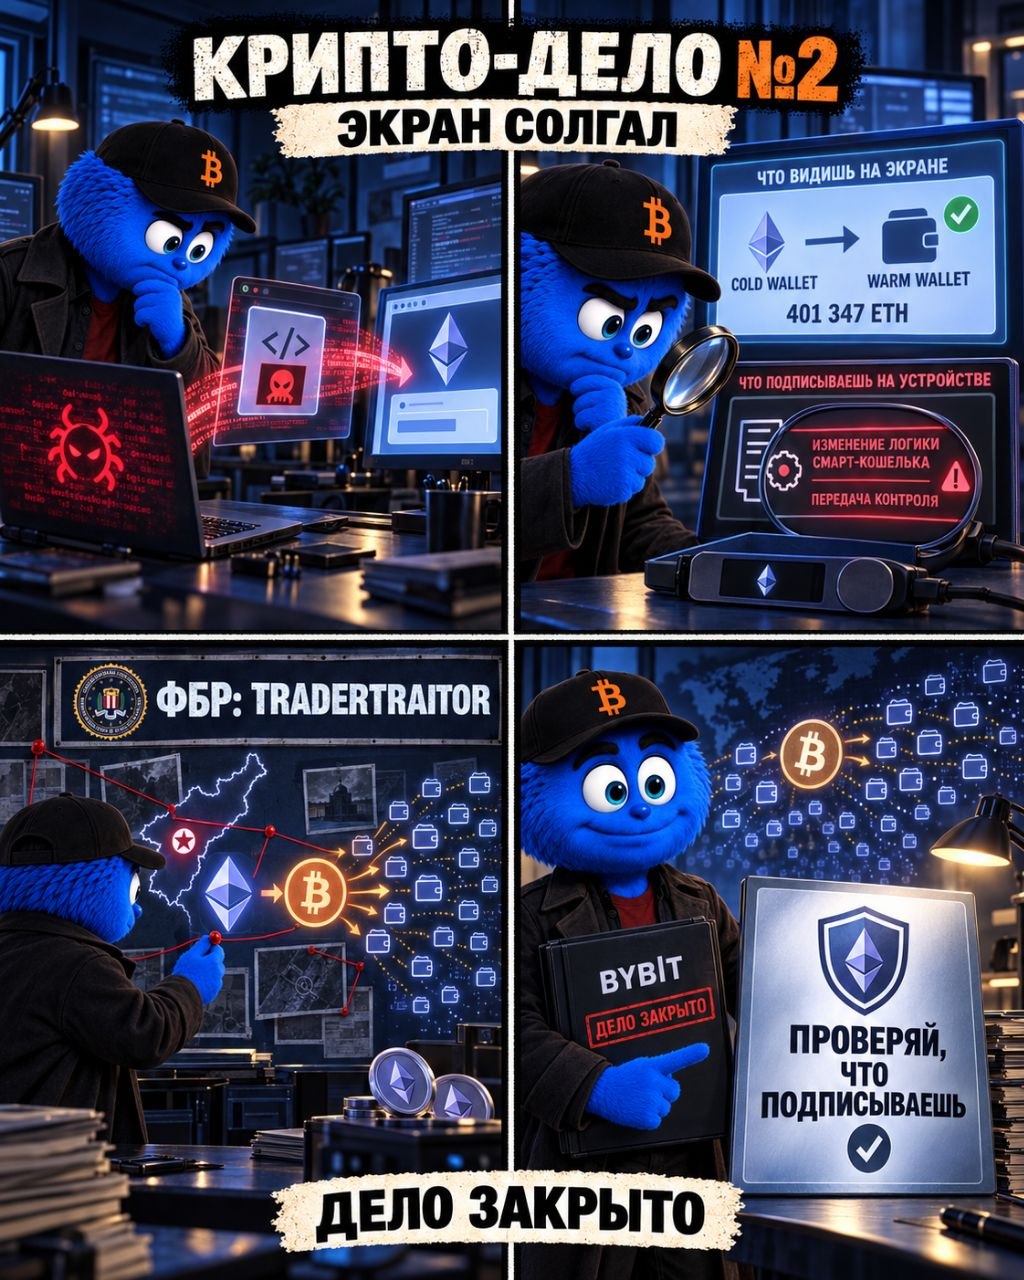
Расследование показало: злоумышленники скомпрометировали компьютер разработчика платформы Safe, через интерфейс которой Bybit управляла своим мультисиг-кошельком.
В интерфейс внедрили вредоносный код, нацеленный именно на кошелёк Bybit. На экране сотрудники видели обычный перевод между своими кошельками. Но аппаратным устройствам незаметно передавалась другая команда — изменение логики смарт-кошелька и передача контроля злоумышленнику.
После получения трёх настоящих подписей ловушка сработала, и средства ушли.
ФБР связало атаку с северокорейской группой TraderTraitor. Похищенные активы начали переводить в биткоин и распределять по тысячам адресов, чтобы запутать следы.
Главный урок: аппаратный кошелёк и мультиподпись не спасают, если человек не может понятно увидеть, что именно он подписывает.
Проверять нужно не только адрес и сумму, но и функцию контракта. А непонятная слепая подпись — это подпись под документом, которого вы не читали.
Дело закрыто.
Материал носит информационно-развлекательный характер и не является финансовой рекомендацией.